Saltar al contenido

PARA EQUIPOS DE TI

No venimos a auditarte. Venimos a trabajar contigo

Llevamos lo que vienes pidiendo al idioma de la gerencia y del directorio, con evidencia, para que puedan decidir. Tú sigues a cargo de tu operación.

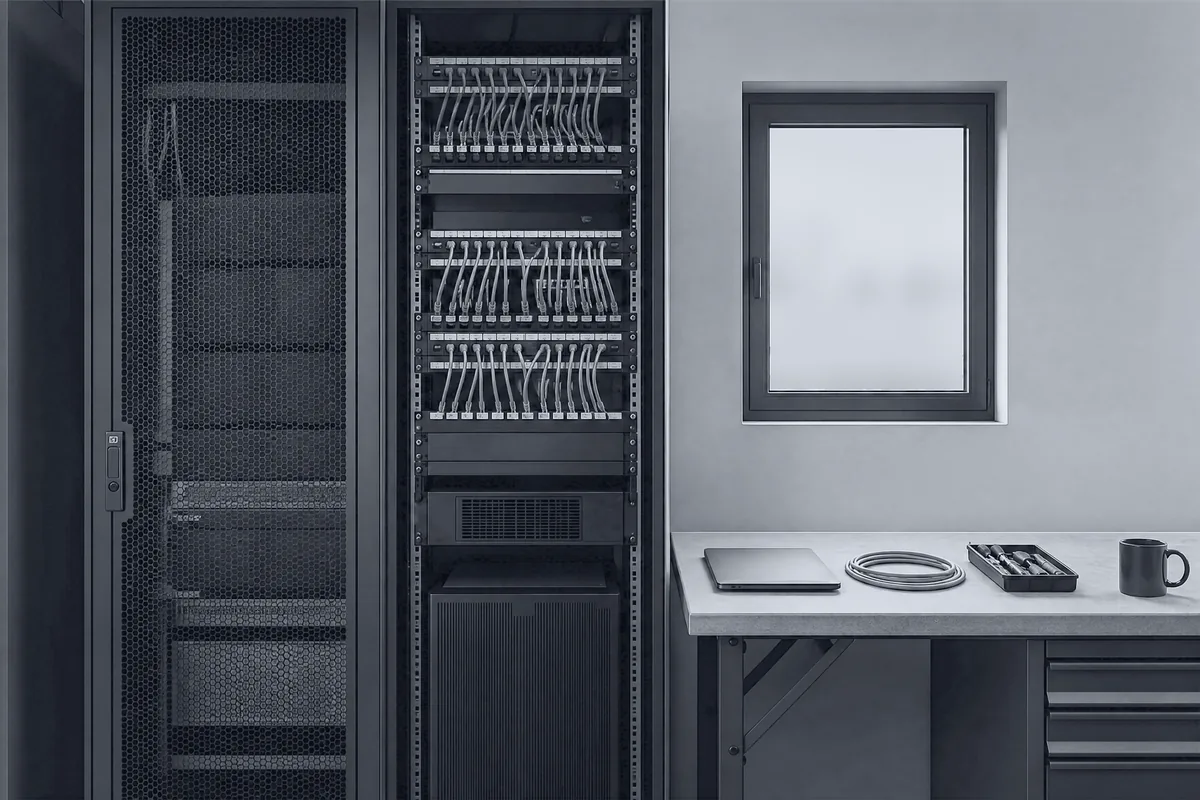
Sala técnica ordenada de una empresa mediana: racks con el cableado peinado y, junto a la ventana, una mesa de trabajo con un notebook cerrado, un rollo de cable, herramientas y una taza.
La sala que tu equipo mantiene funcionando todos los días.Escena conceptual generada con IA

Carta a los equipos de TI

Lo que vienes pidiendo tiene que llegar con peso

Sabemos cómo es tu día: el correo, la red, los respaldos, el ERP, los usuarios y los proveedores, muchas veces con menos personas y menos presupuesto de los que el trabajo exige. Cuando todo funciona, nadie lo ve. Cuando algo falla, la pregunta llega a tu escritorio.

Muchas brechas no son técnicas: son decisiones pendientes. Tu equipo las ve venir; la gerencia y el directorio necesitan verlas en su idioma para aprobarlas. Nuestro trabajo es que lo que vienes pidiendo llegue con el peso que merece: con evidencia, con el riesgo explicado en idioma de negocio y con la ley en la mano.

Y sí, vamos a revisar tu infraestructura. Contigo, no a tus espaldas.

Nuestro trabajo se mide en lo que consigue tu equipo.

La dirección de Aexis

Nuestro compromiso contigo

Lo que puedes exigirnos desde el primer día

Hablamos primero contigo
Antes de cualquier propuesta a la gerencia, conversamos entre equipos.
Partimos por lo que funciona
El diagnóstico deja por escrito lo que tu equipo ya resolvió, no sólo lo que falta.
Sin sorpresas
Conoces el informe antes de que llegue al directorio, y tu contexto va en él. La opinión es nuestra: ni la gerencia ni TI la editan.
Decisiones, no culpas
Escribimos los hallazgos como decisiones y recursos pendientes, con su causa y su evidencia: buscamos causas, no culpables.
Tú sigues a cargo
No reemplazamos tu operación ni te imponemos herramientas de un fabricante.
El mérito es de tu equipo
Lo que se logra se le reconoce a quien lo sostuvo.

Independencia, bien entendida

Conocer el informe antes no significa aprobarlo, y eso no es contra tu equipo: como no vendemos herramientas ni operamos monitoreo, no ganamos nada con lo que recomendamos. Si además dirigimos tu programa como CISO as a Service, el informe lo declara.

Hay una sola excepción, la misma de cualquier asesor: si un hallazgo pudiera involucrar una falta grave, un delito o un deber legal de reporte, lo informamos directamente a quien nos contrató.

El traductor · ejemplo ilustrativo

De lo que pide TI a lo que aprueba el directorio

La misma necesidad, dicha en el idioma de quien tiene que aprobarla.

Lo que pide TI → lo que aprueba el directorio

MFA obligatorio en cuentas de finanzas
Aprobar el segundo factor en finanzas: reduce el riesgo de pagos a cuentas falsas.
Respaldos aislados del ERP
Aprobar respaldos fuera de línea: permiten volver a operar si se cifran los servidores.
Reemplazar el firewall perimetral sin soporte
Aprobar el reemplazo este año: hoy ya no recibe actualizaciones de seguridad.
Simulacro de recuperación del ERP
Aprobar un ejercicio de recuperación: sabremos cuánto tardaríamos en volver a facturar.

Ejemplo ilustrativo, no corresponde a un cliente real.

Cada fila sale de un trabajo conjunto. Tú aportas el diagnóstico técnico y el contexto de tu operación; nosotros, el riesgo en idioma de negocio, la ley que aplica y la evidencia que lo respalda. Se presenta en conjunto.

Lo que sigue siendo tuyo

Tú sigues a cargo. Nosotros sumamos

Sigue siendo tuyo

  • La operación diaria.
  • Las decisiones técnicas.
  • Tus usuarios y tu mesa de ayuda.
  • Tus herramientas: no te pedimos cambiarlas por las de un fabricante.

Lo que sumamos

  • El riesgo explicado en idioma de negocio.
  • La ley y los marcos, aplicados a tu realidad.
  • La carga documental y la evidencia.
  • Una opinión independiente de fabricantes y proveedores.

Lo que no hacemos

  • No auditamos a tu equipo ni buscamos culpables.
  • No operamos tu infraestructura ni externalizamos tu área.
  • No operamos un SOC ni monitoreo 24/7.
  • No vendemos herramientas ni recibimos comisión de fabricantes.
  • No certificamos ISO: te preparamos; certifica un organismo independiente.

Cómo empieza

Primero entre equipos, después con la gerencia

  1. ConversarUna conversación entre equipos, sin costo, antes de cualquier propuesta a tu gerencia. Te respondemos dentro de 2 días hábiles.
  2. AcordarAlcance, accesos, especialistas y valor, por escrito y antes de contratar.
  3. DiagnosticarDiagnóstico contigo: partimos por lo que funciona y validamos cada hallazgo con tu equipo.
  4. PresentarLlevamos las decisiones a la gerencia y al directorio, en conjunto y sin sorpresas.

Tu contraparte técnica

De técnico a técnico, con nombre y perfil

La dirección de Aexis responde por el servicio y por lo que llega a tu gerencia. El trabajo técnico lo ejecutan especialistas que te presentamos con nombre y perfil en la propuesta, antes de firmar. Pueden ser de Aexis o especialistas asociados; en ambos casos firman con Aexis la misma confidencialidad, trabajan con las reglas de trabajo firmadas y Aexis responde por su trabajo ante tu empresa.

Conversas con ellos de técnico a técnico y puedes hacerles las mismas preguntas que le harías a cualquier proveedor antes de darle acceso.

Antes de firmar
Nombre y perfil de cada especialista, alcance y qué sistemas se van a revisar.
Accesos
Sólo los que tu equipo entrega, con alcance y plazo acordados. Los retiras al terminar.
Pruebas técnicas
Sólo con autorización escrita y con alcance y ventanas acordados contigo. En Chile es delito acceder a un sistema informático sin autorización o excediéndola, superando sus barreras técnicas (Ley N° 21.459, art. 2): por eso no salimos del alcance firmado.
Confidencialidad
Acuerdo previo si lo pides.
Entregables
Quedan en manos de tu empresa.

Para tu equipo técnico

La misma decisión, con su referencia técnica

Así se ve la parte técnica del informe: cada fila de El traductor, mapeada a los marcos que ya conoces.

Anexo técnico · ejemplo ilustrativo
  • ALTO · MFA en cuentas de finanzas · ISO/IEC 27001:2022 A.8.5 · NIST CSF 2.0 PR.AA-03 · MITRE ATT&CK T1078 (Valid Accounts), T1566 (Phishing)
  • ALTO · Respaldos aislados del ERP · ISO/IEC 27001:2022 A.8.13 · NIST CSF 2.0 PR.DS-11 · MITRE ATT&CK T1486 (Data Encrypted for Impact), T1490 (Inhibit System Recovery)
  • ALTO · Firewall perimetral sin soporte del fabricante · ISO/IEC 27001:2022 A.8.8 · NIST CSF 2.0 PR.PS-02, PR.PS-03 · MITRE ATT&CK T1190 (Exploit Public-Facing Application)
  • MEDIO · Simulacro de recuperación del ERP · ISO/IEC 27001:2022 A.5.30, A.8.13 · NIST CSF 2.0 ID.IM-02, RC.RP-03
  • Cada hallazgo lleva: evidencia observada, riesgo, recomendación, esfuerzo, responsable propuesto y decisión pedida.
  • La severidad se conversa con tu equipo antes de llegar al informe.
  • Ejemplo ilustrativo, no corresponde a un cliente real.
Marcos
ISO/IEC 27001:2022 · NIST CSF 2.0 · ISO 22301 · MITRE ATT&CK · Ley 21.663 · Ley 21.719
Cómo los usamos
Como referencia de trabajo y lenguaje común con tu equipo. Preparamos para ISO/IEC 27001; certifica un organismo independiente.

Preguntas frecuentes

Lo que te preguntarías antes de recomendarnos, con respuesta directa

¿Nos van a reemplazar?

No. No operamos tu infraestructura ni externalizamos tu área. Trabajamos con tu equipo, no sobre él.

¿El informe me va a dejar mal frente al directorio?

Escribimos los hallazgos como decisiones y recursos pendientes, buscando causas y no culpables, y lo que llega al directorio lo conoces antes, con tu contexto incluido. La opinión es nuestra: ni la gerencia ni TI la editan. La única excepción es la de cualquier asesor: si un hallazgo pudiera involucrar una falta grave, un delito o un deber legal de reporte, lo informamos directamente a quien nos contrató.

¿Nos van a imponer herramientas?

No. No vendemos herramientas ni recibimos comisión de fabricantes. Partimos por lo que ya tienes; si algo conviene cambiar, te lo explicamos con argumentos y lo decides tú.

¿Van a entrar a nuestros sistemas?

Sólo con autorización escrita y con el alcance, las ventanas y los accesos que acuerdes. Las pruebas técnicas se coordinan contigo para no afectar la operación.

¿Qué pasa si hay un incidente?

No operamos un SOC ni monitoreo 24/7, y no somos un servicio de emergencia. Lo que hacemos ante un incidente, y en qué horario, se acuerda en el contrato. Con CISO as a Service, tu CISO coordina la respuesta con tu equipo y tus proveedores y acompaña a la gerencia en las decisiones.

Si está pasando ahora, el CSIRT Nacional recibe reportes en csirt.gob.cl y orienta en el 1510. Si tu empresa presta un servicio esencial o es operador de importancia vital, la alerta temprana va dentro de tres horas desde que conoces un incidente que pueda tener efectos significativos (Ley N° 21.663, art. 9).

¿Cuánto cuesta?

Depende del alcance y se acuerda antes de contratar. La primera conversación no tiene costo, y puede ser sólo entre equipos, antes de cualquier propuesta a tu gerencia.

Conversemos

Conversemos primero entre equipos

Puedes hablar con nosotros antes de que llegue cualquier propuesta a tu gerencia. Escríbenos a contacto@aexis.cl: la primera conversación no tiene costo y te respondemos dentro de 2 días hábiles.

O escríbenos directo

contacto@aexis.cl

No es un canal de emergencia. Qué hacer si algo está pasando ahora.